当企业AI投资在一年之内从2530亿美元跳升到5817亿美元时,预算表上最醒目的变化是采购金额,而不是治理成本。斯坦福HAI《2026年人工智能指数报告》记录的这组数字(2025年全球企业AI投资5817亿美元,同比增长约130%,其中私人投资3447亿美元)说明的是能力扩张的速度;但同一份报告里另一组数字——有记录的AI事件从2024年的233起上升到362起——提示的却是责任承担的滞后。本文想讨论的核心矛盾正在于此:投资扩张被当作显性决策写进了预算,而治理成本仍停留在隐性的事后支出里。把治理从"出事再算"的或有负债,变成ROI模型中的一个显性变量,是企业在当前节奏下重新为AI定价时无法回避的一步。
报告给出的事实:扩张与滞后同时发生
先把能够直接引用的事实与推断分开。根据报告披露,2025年全球企业AI投资达到5817亿美元,超过2021年3600亿美元的前高,私人投资占比约六成,其中生成式AI增速超过200%,吸纳了接近一半的私人AI资金。这些是投资侧的量级事实。
与此并列的,是治理侧的两条线索。其一,报告记录的AI事件数量升至362起。其二,报告援引的近期研究指出,改善负责任AI的某一维度(例如安全性)有可能损害另一维度(例如准确性)——也就是说,治理不是一个可以单向优化的开关,而是存在内部权衡的多目标问题。
需要明确的是,报告本身是一个滞后指标,它测量的是2025年已经发生的活动,而不是对2026年的预测。因此,下文关于趋势延续、成本结构和回报周期的讨论,属于基于这些事实的行业推断与作者判断,而非报告的直接结论。
为什么治理会滞后于投资
治理滞后不是偶然,它由几个相互叠加的驱动因素共同造成。
第一,投资的回报可以被快速计量,治理的收益却难以归因。采购一套模型能力、启动一个智能体项目,其产出(效率提升、流程自动化)往往在季度内就能形成可见的业务指标;而治理投入——评估流程、红队测试、审计日志、责任边界约定——在没有发生事故时,看起来只是增加了成本,没有产生"收入"。这种计量上的不对称,使得治理在预算分配中天然处于劣势。
第二,企业级智能体正从概念验证转向可计量的业务价值,这放大了错配。报告提到计算机操作类智能体在OSWorld上的成功率已达到66.3%——这是行业事实。作者判断是:当智能体真正进入可以执行任务、调用工具、影响真实数据的阶段,一次错误行为的后果不再停留在演示环境里,而是直接作用于业务流程。能力越接近"可用",单次失误的责任敞口就越大,但治理预算往往还停留在PoC时期的轻量假设上。
第三,负责任AI的内部权衡让"达标"本身变得昂贵。既然优化安全可能牺牲准确,优化准确可能放大风险,企业就无法用一次性投入"买到"合规状态,而需要持续的调参、测试和取舍。这是一种运营性成本,而非一次性资本支出,但它常被误放进后者的格子里。
治理滞后如何改写成本结构与回报周期
把治理当作隐性事后支出时,企业的ROI模型通常只计入了可见的两项:投入(模型、算力、集成、人力)与产出(效率或收入提升)。这种模型的问题,是把治理相关的成本全部挤进了一个不被定价的"或有项"。
一旦治理滞后,这个或有项会以几种方式回到成本结构里。首先是尾部成本。安全事件的发生频率在上升,意味着"不出事"的隐含概率在下降;当一起事件涉及数据泄露、错误决策或合规问责时,其一次性成本可能远超项目当期收益。其次是返工成本。缺乏前置评估的项目,往往在接近上线时才发现无法满足可审计、可解释或责任可追溯的要求,被迫重做架构或下线重来,这部分支出直接延长了回报周期。再次是运营摩擦成本。治理不足的系统需要更多人工复核来兜底,这抵消了自动化本应带来的效率收益,使得名义ROI与真实ROI出现系统性偏差。
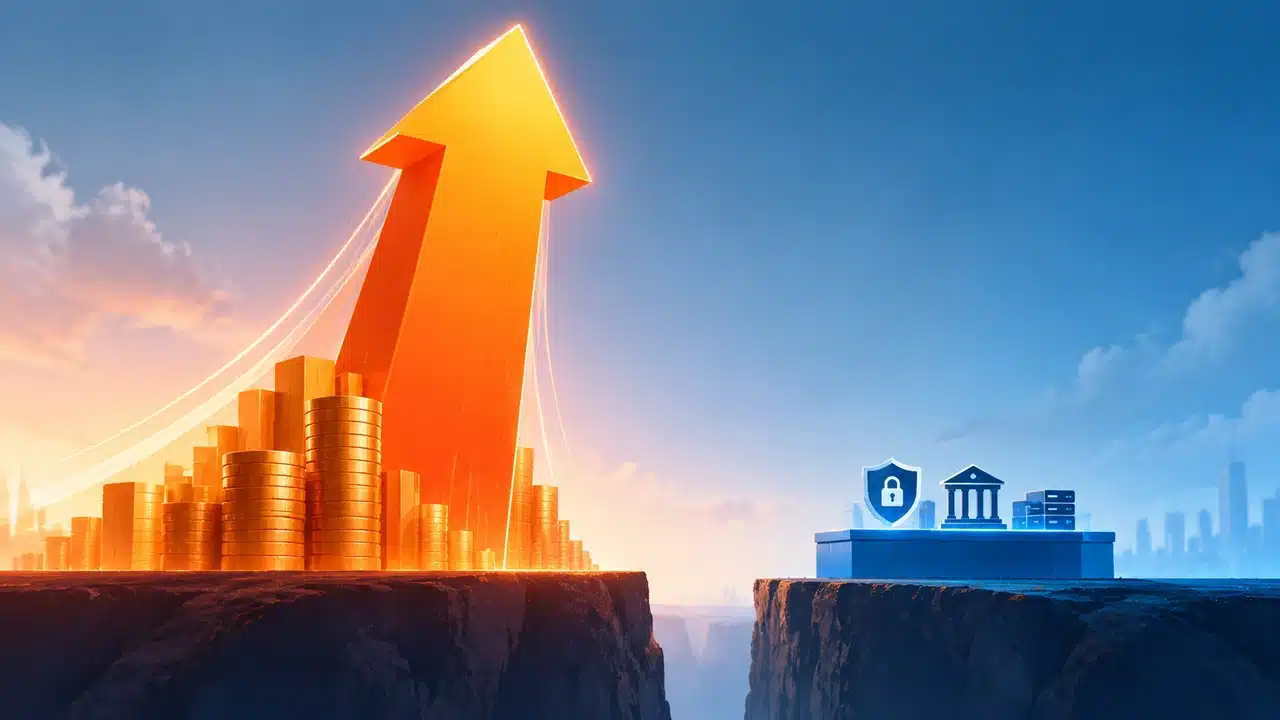
因此,作者的判断是:治理滞后并不只是"风险变高",它实际上改变了回报的时间形状——把一部分看似前期的收益,转移成了后期才会显现的负债。一个在第一季度看起来回报可观的项目,可能在把尾部成本和返工成本折现之后,回报周期被显著拉长。企业AI预算如果继续忽略这一点,得到的ROI估算就是系统性偏高的。
不同主体承担的责任并不对称
这一错配的影响在不同利益相关方之间分布得并不均匀,这也是它难以被及时纠正的原因之一。
对企业决策者而言,治理成本最终落在他们的损益表上,但在组织内部,推动采购的部门与承担事故后果的部门往往不是同一个,激励方向因此错位。对投资与创业从业者而言,报告提示的一个趋势是资金可能向更少、更大的交易集中——这意味着被投企业的治理能力会越来越成为尽调的实质内容,而不只是合规形式。对政策关注者而言,事件数量的上升本身就是治理需求的信号,但本文不预测具体监管的时间表或形式,只指出:当外部约束尚未完全成形时,内部定价机制是否到位,决定了企业面对未来约束时的缓冲空间。
把治理变成显性变量:预算、采购与评估的判断条件
要把治理从事后支出转为ROI中的显性变量,关键不在于一次性增加预算,而在于在三个环节设置可执行的判断条件。
在预算环节
把治理支出从"或有项"中拆出来,作为与算力、集成并列的独立科目。判断条件可以是:该项目的治理预算是否随能力等级(从只读分析到可执行操作的智能体)阶梯式上升;是否同时预留了一次性的建设成本与持续的运营成本;ROI估算是否对尾部事件做了折现,而不是默认"不出事"。如果一个项目的治理预算为零或仅为象征性数字,这本身就是一个需要解释的异常。
在采购环节
采购评估不应只比较能力指标,还应把可审计性、责任边界和失败模式纳入同等权重。判断条件包括:供给方能否提供可追溯的行为日志;在出现错误输出或错误操作时,责任如何在采购方与供给方之间划分;系统在哪些场景下会降级或拒绝执行,而不是强行给出答案。本文不推荐任何具体厂商,这里强调的是评估维度,而非选择结论。
在评估环节
上线前后的评估需要承认负责任AI的内部权衡,而不是追求单一指标最优。判断条件可以是:是否同时测量了安全性、准确性和在真实业务场景下的失败率,而不是只报告其中对自己有利的一项;是否设置了持续评估而非一次性验收;评估结果能否反馈回预算,形成"治理投入—事件频率—回报修正"的闭环。
限制条件与边界
必须说明这一框架的适用边界。报告是滞后指标,5817亿美元和362起事件描述的是2025年,2026年投资是否继续这一轨迹、还是向更少的大额交易集中,仍需观察后续的实际数据,本文不对此做预测。事件数量的上升反映了被记录的事件,统计口径的变化也可能影响绝对数字,不宜简单外推为风险的精确倍数。此外,治理成本的具体量级高度依赖行业、数据敏感度和智能体的自主程度,不存在一个通用系数可以套用到所有企业的预算表上。
本文的立场可以归结为一句有条件的判断:在能力扩张明显快于治理能力的阶段,继续把治理当作隐性事后支出,会让企业系统性地高估AI项目的回报、低估其回报周期。把治理成本提前写进预算、采购和评估,不是为了压低投资,而是为了让那5817亿美元级别的投入,建立在一个更接近真实的ROI之上。至于外部约束何时、以何种形式到来,不在本文的判断范围之内;但内部定价是否就位,企业现在就可以决定。
文章版权归作者所有,未经允许请勿转载。

