Sentra于2026年11月4日宣布获得1.5亿美元C轮战略投资,由Capital One Ventures领投,Bessemer Venture Partners、Zeev Ventures、Standard Investments、Munich Re Ventures和Key1 Capital等老股东跟投,Capital One将派代表进入董事会。这笔融资的看点不在金额本身,而在于它押注的命题:企业部署AI智能体时,真正的风险往往不在模型会不会说错话,而在智能体能碰到哪些数据。Sentra将自身定位为“智能体数据安全”平台,核心主张是先摸清敏感数据分布、管住人和AI身份能访问什么,再让智能体上线运行。
融资事实与资金去向
根据官方新闻稿,本轮为战略资本投资,Sentra累计融资规模已超过2.5亿美元(不同媒体口径略有差异,以公司披露为准)。Sentra称过去一年同比增长超过300%,但未详细说明该指标的具体口径,这一数字属于厂商表述,宜作为参考而非基准。资金用途明确指向两件事:扩展对AI智能体数据访问的管控能力与静态数据保护能力,以及开拓新市场、扩大市场团队。
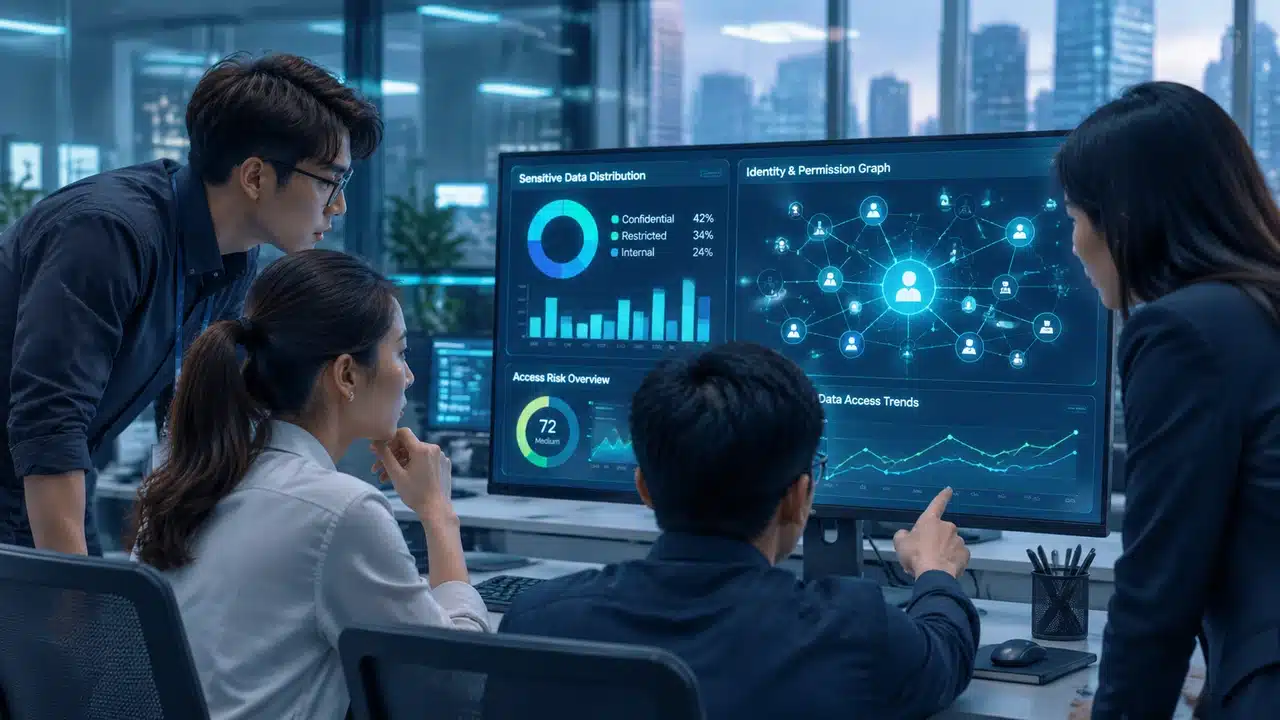
从产品描述看,Sentra把自身能力归纳为几个层面:发现并分类散落在云、SaaS和本地环境中的敏感数据,包括文档、设计文件、代码、邮件等非结构化资产;梳理AI/ML与LLM数据管道的使用和血缘;监控提示词、输出和智能体活动,识别数据泄露迹象;基于身份实施访问控制。这套组合延续了数据安全态势管理(DSPM)的思路,但把管控对象从“人访问数据”扩展到“AI访问数据”。
为什么要在智能体上线前治理数据
智能体与传统的聊天机器人有本质区别。聊天机器人主要在对话边界内生成文本,而智能体被赋予工具调用、文件读取、系统操作等能力,它能触达的数据范围直接决定风险半径。如果一个智能体被接入内部知识库、工单系统或云存储,却没有事先厘清这些位置存在哪些敏感数据、哪些身份拥有哪些权限,那么它可能在正常执行任务的过程中读取、汇总甚至外传本不该触碰的信息。
Sentra在新闻稿中描述的痛点与此对应:业务部门要求快速上线Copilot、助手和云AI服务,治理速度往往跟不上;敏感数据分散在混合环境中,传统可见性工具覆盖不足,权限容易在缺乏持续治理的情况下变得过度宽松。换句话说,智能体不是凭空产生数据风险的,它放大的是既有的数据可见性与权限管理缺口。
与逐请求检查的差异
一种常见做法是在智能体每次调用工具或访问数据时做实时检查,拦截明显违规的请求。这种方式响应及时,但有明显局限:它依赖检查点能看到完整的上下文,对跨系统、多步骤的任务链容易漏判;同时,如果底层权限本身过宽,逐请求检查只能在出口处反复拦截,治理成本高且容易误伤正常业务。
前置治理解决的是另一个层面的问题:在智能体上线之前,先把敏感数据找出来、分类、标记,把身份权限收敛到合理范围,把数据流向和血缘关系摸清楚。这样,逐请求检查才能建立在相对干净的权限基线上,而不是在过度授权的环境中疲于奔命。两者不是替代关系,而是先后顺序和分工问题。前置治理回答“谁本来就不该拿到”,实时检查回答“这一次调用是否异常”。
采购核验清单
对准备引入此类平台的企业,融资新闻只是背景,真正需要核验的是能力是否落到可验证的细节。以下维度可作为评估起点。
| 核验维度 | 建议追问的问题 |
|---|---|
| 数据发现与分类 | 能否覆盖非结构化数据?分类规则是否可自定义?对多语言和行业敏感数据类型的识别准确率如何验证? |
| 身份与权限 | 能否区分人类身份与AI身份?是否支持按最小权限原则持续收敛授权?发现过度授权后如何联动修复? |
| 审计与追溯 | 智能体访问记录保留多久?能否还原一次多步骤任务的完整数据接触链?日志能否接入现有SIEM? |
| 事前与事后处置 | 除告警外,能否自动阻断、隔离或回收权限?误报如何复核?处置动作是否可回滚? |
| 合规映射 | 对NIST AI RMF、ISO 42001及隐私法规的映射是模板展示,还是能生成可审计的证据链? |
采购时还应要求厂商在自身环境中做概念验证,用真实的数据分布和权限关系检验发现率与误报率,而不是只看演示环境。
需要留意的边界
一笔融资说明资本市场愿意为“智能体数据安全”这个方向下注,但不等于相关技术已经成熟,也不代表某一家平台能覆盖所有部署形态。企业需要区分两类信息:融资金额、投资方、董事会席位属于已确认的交易事实;增长率、投资回报测算和防护效果属于厂商表述,需要独立验证。此外,前置治理需要企业自身具备一定的数据资产梳理基础,如果连敏感数据存放在哪里都不清楚,平台能发挥的作用也会受限。
后续值得观察的点包括:Capital One作为金融机构投资方,其自身部署会形成怎样的参考案例;这类平台与现有DSPM、DLP、身份管理产品如何划分边界或走向整合;以及当智能体从辅助工具走向自主执行时,数据访问治理能否跟上权限变化的频率。对准备上线的企业来说,更务实的动作是在智能体立项阶段就把数据访问清单、权限基线和审计要求写进方案,而不是等上线后再补。
文章版权归作者所有,未经允许请勿转载。

