智能体进入政务流程,最先被问到的问题往往是“它能做什么”。但真正决定这项技术能否长期嵌入公共治理的,是另一个问题:当它做错了事,责任落在谁头上。这不是一个抽象的伦理追问,而是具体的制度设计问题——它关系到政务系统如何采购、如何留痕、如何复核,也关系到公民在权利受损时能否找到明确的追责对象。
从工具到节点:智能体改变了什么
传统的政务信息化系统,角色是清晰的:系统是工具,公务员是操作者,决策由人作出,责任由人承担。即便系统出现故障,追责路径也相对明确——要么是操作失误,要么是系统缺陷,二者可以分离。
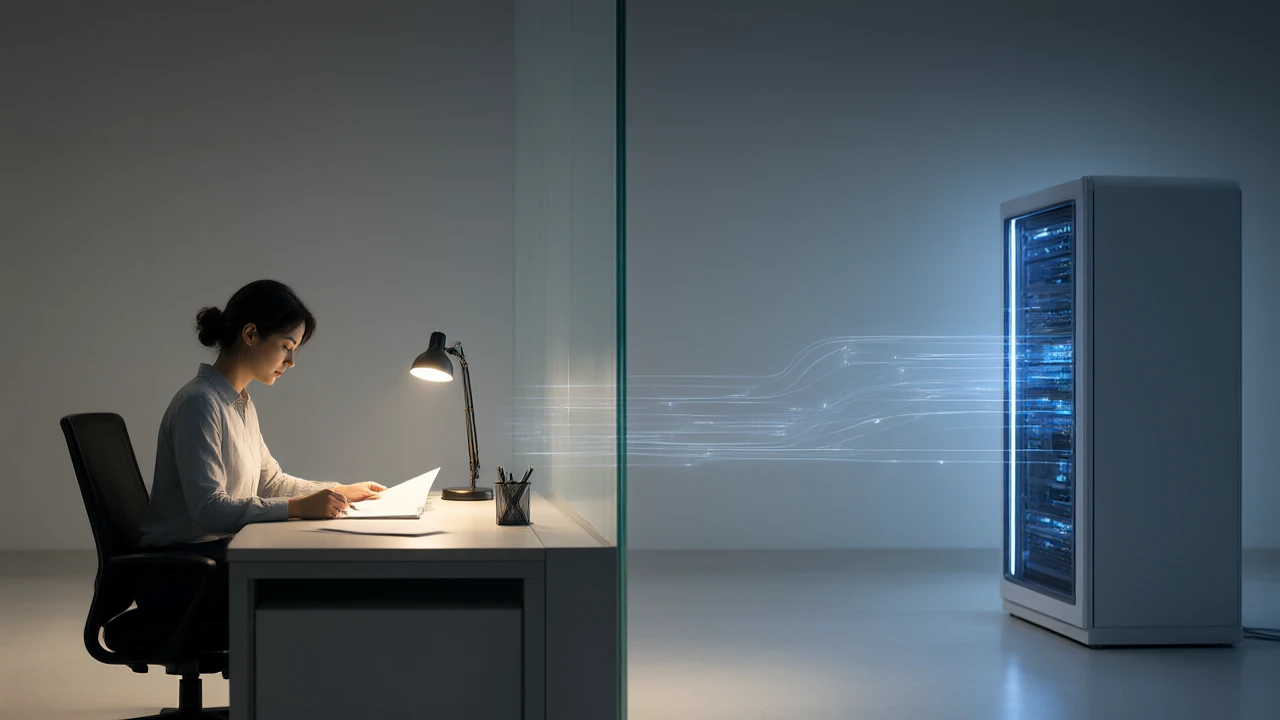
智能体的能力结构不同。它不只是执行预设规则,而是能够理解目标、分解任务、调用数据接口并执行操作。在政务服务场景中,这意味着它可以受理申请、初步审核材料、生成处理建议甚至触发后续流程;在医疗卫生和应急管理场景中,它可以汇总多源信息、给出优先级排序。当这些动作串联起来,智能体就从“工具”变成了流程中的一个技术节点。
这个转变的关键在于:它的输出不再是一个待人类判断的中间结果,而可能直接进入下一个环节。当人类审核退化为形式确认,责任的归属就开始模糊。
责任错位的三个来源
第一,控制权与责任的不对称。 一个公务员如果对智能体的建议没有实质审核能力——比如不理解模型的推理依据,或者没有足够时间逐条复核——那么让他为结果承担全部责任,在制度上是站不住的。日本总务省在讨论行政通则法与AI活用关系时明确提到,行政服务的提供主体有限、国民选择余地小,因此必须确保国民权利利益以及行政的公正性和透明性。这意味着,不能简单地把责任推给“最终签字的人”。
第二,多主体链条的断裂。 一个政务智能体背后通常涉及模型提供方、系统集成方、数据供给方和使用部门。当错误发生时,是模型训练数据的问题、集成逻辑的问题,还是使用场景超出了设计边界?美国GAO在2021年发布的AI问责框架中,将治理、数据、绩效和监测列为四大原则,其核心思路正是让责任在链条上可追溯、可分配,而不是在出事后寻找一个“背锅者”。
第三,行政法框架的适配滞后。 现行行政程序法、行政复议法和信息公开法的设计前提是“行政行为由人作出”。当AI参与行政基准制定、申请审查、不利处分等过程时,原有的程序性保障——如说明理由、听取陈述申辩——如何适用,并不清晰。日本总务省2025年10月的资料显示,相关研究会正在按行政过程逐项梳理AI活用的留意点,涵盖行政基准策定、申请处分、不利处分、行政指导、行政契约、行政争讼、信息公开等环节,并将事项分为“违反即违法或不当”的遵守事项和“尽可能对应”的期望事项两类。这种“分过程、分强度”的思路,本身就承认了责任配置不能一刀切。
可能的责任划分路径
从目前的制度探索看,责任重构大致沿三条路径展开。
路径一:设置专门的AI治理角色。 日本政府在生成AI的调取和活用指南中,要求各省厅设置AI统括责任者(CAIO),负责把握和推进生成AI的活用、构建治理体制,并在发生AI特有风险案例时接受报告。这一设计的意图是把责任前移——不是等出了问题再追责,而是在部署阶段就明确谁对治理负责。CAIO的存在,使得“没有人对整体负责”的局面有了一个制度上的锚点。
路径二:按人类介入程度分级配置责任。 总务省的讨论资料提出,治理体制构建应确保“人类中心”“可控制性”“公平性”和“可问责性”,具体包括不过度依赖AI、确保人类可控制、在适当时机介入人类判断、定期客观监测等。这实际上暗示了一种分级思路:人类介入越深、审核越实质,责任越接近传统模式;人类介入越浅、越依赖自动化输出,系统设计者和部署者的责任就越重。
路径三:将问责嵌入采购和运维全周期。 日本数字厅的指南将风险管理覆盖企划、调取、开发运用、活用以及AI特有风险案例应对等阶段,并要求对高风险生成AI系统进行判断和咨询。这意味着责任配置不是事后追惩,而是事前分配——在采购合同中明确数据质量责任、在系统设计中保留审计日志、在运维中设置监测指标。GAO的框架同样强调监测和绩效评估,其逻辑是:可问责的前提是可观测。
现实约束与未解难题
上述路径都有其局限。
CAIO制度解决了“有人负责治理”,但不等于解决了“有人为具体决策负责”。当智能体的输出直接进入对公民不利的处分时,CAIO并不适合作为责任主体——他既不在具体流程中,也不具备逐案审核的能力。
分级配置责任在理论上合理,但“人类介入程度”本身难以量化。一个公务员花了三十秒扫了一眼AI建议就点了确认,这算实质审核还是形式确认?制度很难给出一个可操作的阈值。
全周期问责要求采购方具备足够的技术能力来评估和监测AI系统,但多数政务部门并不具备这种能力。当采购方依赖供应商提供监测工具和评估报告时,问责的独立性就打了折扣。
更根本的难题在于:行政法上的“说明理由”义务,要求行政机关向相对人说明作出决定的依据。如果决定实质上是基于一个难以解释的模型输出,行政机关能否履行这一义务?如果无法说明,是拒绝使用AI,还是修改说明理由的标准?这不仅是技术问题,更是法治原则如何适应新技术条件的问题。
判断框架:三个需要回答的问题
在具体场景中讨论责任归属,可以回到三个问题。
谁有能力阻止错误发生? 责任配置应优先指向那些在流程中真正拥有控制权的主体。如果使用部门没有能力审核模型输出,那么把责任完全压给他们就是无效配置。
谁从自动化中获得了效率收益? 效率收益的分配应与风险责任的承担相匹配。如果某部门通过AI大幅压缩了审批时间,那么它也应承担相应的审核和纠错成本。
公民受损时,救济路径是否清晰? 无论内部责任如何划分,对外部受影响者而言,必须存在一个明确的申诉和救济入口。这个入口不能是“请自行联系技术供应商”。
这三个问题没有一劳永逸的答案,但它们提供了一个讨论的起点:责任重构不是把责任从人转移给机器,而是在人机协作的新流程中,重新回答“谁在什么条件下对什么负责”。这个回答的质量,将决定智能体在公共治理中能走多远。
文章版权归作者所有,未经允许请勿转载。

