AI智能体的权限边界
Meta推出个人AI智能体Muse 可代办网购订票填表
AI 智能体的核心风险,不在于它“会不会回答”,而在于它“能不能代表用户行动”。当智能体能够读取邮箱、日历和社交信息,并代替用户购物、购票、预约或提交表单时,权限就从信息访问升级为现实世界的操作权。权限边界因此不能用“是否方便”衡量,而应回答三个问题:它能看见什么、能改变什么、在什么条件下可以改变。
权限应当分层,而不是一次性授权
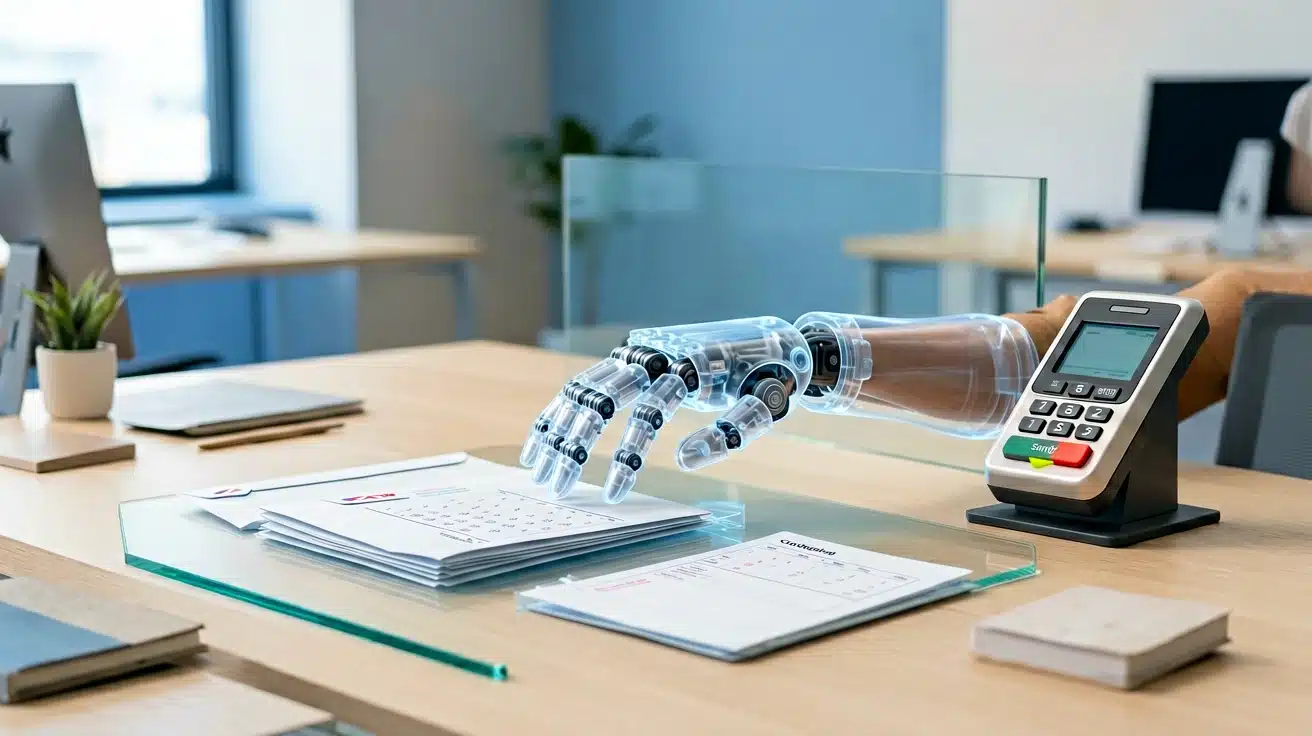
合理的权限模型至少应区分读取、分析、准备和执行四种能力。读取邮件与日历,主要用于建立任务上下文;分析信息,是为了形成建议;准备订单或表单,仍然保留用户检查环节;真正的下单、付款、发送消息或提交申请,则属于高风险执行。
这几类权限不能默认绑定。一个智能体可以被允许查找餐厅,却不应因此自动完成预约;可以整理候选商品,却不应直接购买。尤其涉及金钱、身份信息、对外沟通和不可逆操作时,应采用逐次确认,而不是笼统地授予“代办全部事务”的授权。
把“最小权限”落实到任务流程
权限控制的关键不是弹出一次授权窗口,而是让权限与具体任务、具体对象和具体时限绑定。用户可以允许智能体读取某类日程,只处理当前行程,完成任务后自动失效;也可以允许它填写表单,但将最终提交保留给用户。
执行前还应清晰展示操作摘要:将使用哪些数据、准备调用哪些服务、会产生什么结果。若智能体无法解释自己的选择,或任务中途出现新的权限需求,就应暂停并请求确认,而不是自行扩大范围。
可撤销性必须真正有效
可撤销机制不应只是设置页面中的一个选项。用户需要知道智能体当前拥有哪些权限、最近执行过哪些操作,以及如何立即停止后续任务。对于已经发出的消息、完成的预约或产生的订单,还应尽可能提供补救路径。
Meta 推出的 Muse 已接入 Gmail、Google 日历、OpenTable、Instagram 和 WhatsApp,并覆盖网购、购票、预约与填表等场景。这类跨服务能力越强,权限链条越长,单点误判造成的影响就越大。账号被盗、信息误读或恶意内容诱导,都可能让智能体成为新的攻击入口。
真正成熟的个人 Agent,不是替用户做得越多越好,而是在低风险事务上自动化,在高风险节点上保持克制。用户应把“能否执行”与“是否值得授权”分开判断:便利可以交给智能体,最终责任不能在不透明的权限链条中消失。
文章版权归作者所有,未经允许请勿转载。
本文链接:https://www.chatcpt.com.cn/thread/agent-permission-boundaries/
参与讨论
暂无评论,快来发表你的观点吧!